Информационная безопасность: Обзор ландшафта угроз (сентябрь)
Рубрика 9to5Mac Security Bite эксклюзивно представлена Mosyle, единственной унифицированной платформой для Apple. Делать устройства Apple готовыми к работе и безопасными для корпоративной среды — это всё, чем мы занимаемся. Наш уникальный интегрированный подход к управлению и безопасности сочетает в себе самые современные решения для обеспечения безопасности конкретно под Apple для полностью автоматизированного усиления защиты и соблюдения нормативов (Hardening & Compliance), систему EDR нового поколения, искусственный интеллект для обеспечения нулевого доверия (Zero Trust) и эксклюзивное управление привилегиями вкупе с самым мощным и современным решением Apple MDM на рынке. Результатом является полностью автоматизированная унифицированная платформа Apple, которой в настоящее время доверяют более 45 000 организаций, чтобы без труда и по доступной цене делать миллионы устройств Apple готовыми к работе. Запросите РАСШИРЕННУЮ ПРОБНУЮ ВЕРСИЮ уже сегодня и убедитесь, что Mosyle — это всё, что вам нужно для работы с техникой Apple.
Каждые несколько месяцев я сажусь за обзор ситуации с угрозами для Mac, и каждый раз я рассчитываю написать о чем-то новом. На этот раз не могу. Но это не значит, что ничего не происходит. Скорее, даже наоборот.
С момента публикации обзора Security Bite за I квартал 2026 года мы увидели, как метод ClickFix прошел путь от новичка и технологии, за которой стоит понаблюдать, до стандартного способа доставки практически для каждого нового стиллера на Mac. Злоумышленники также стали намного лучше его использовать (полагаю, молодежь назвала бы это «прокачались»). Недавно мы наблюдали, как атакующие внедряют механизмы постоянного закрепления, бэкдоры и даже инфраструктуру, которая маскируется внутри собственных сервисов Apple.
Вот что вам следует знать как специалисту по безопасности или владельцу Mac, опасающемуся вредоносного ПО…
ClickFix сейчас стал трамплином для чего угодно
К всеобщему удивлению, предупреждения Терминала в macOS 26.4 не замедлили этот вектор атак.
Практически каждое новое семейство вредоносного ПО для Mac за последние несколько месяцев появлялось одинаково: фальшивая CAPTCHA или страница «исправления ошибки», которая заставляет жертву самостоятельно вставить команду в Терминал. ClickLock, обнаруженный Group-IB. Новый стиллер на языке Go, замеченный Huntress в августе. Последний вариант MacSync, который обнаружил «Лаборатория Касперского», распространяющийся через страницы, маскирующиеся под Homebrew и утилиту для очистки дискового пространства. О каждом из них подробнее чуть позже.
Секрет успеха ClickFix заключается в том, что ему не нужно бороться с Gatekeeper, нотаризацией, XProtect или любыми другими невероятно мощными антивирусными инструментами Mac. На самом деле это происходит потому, что пользователя принуждают заразить себя самостоятельно, запустив скрипт. Предупреждающие сообщения Apple стали хорошим первым шагом, но злоумышленники изворотливы и всегда найдут обходные пути. Как, например, Редактор скриптов (Script Editor).
Стиллеры эволюционируют в нечто гораздо худшее
Итак, ClickFix — это метод доставки. Теперь давайте поговорим о полезной нагрузке.
В своем старом классическом виде инфостиллер для Mac работал по принципу «хватай и беги». Он запускался один раз, выгружал ваши пароли и криптовалютные кошельки куда-нибудь в Telegram-бот, а затем исчезал. Сейчас это уже совсем не так. Только в этом году мы видели примеры вроде ClickLock, которые с помощью социальной инженерии заставляют пользователей выдать системный пароль и оставляют после себя бэкдор для второго раунда.
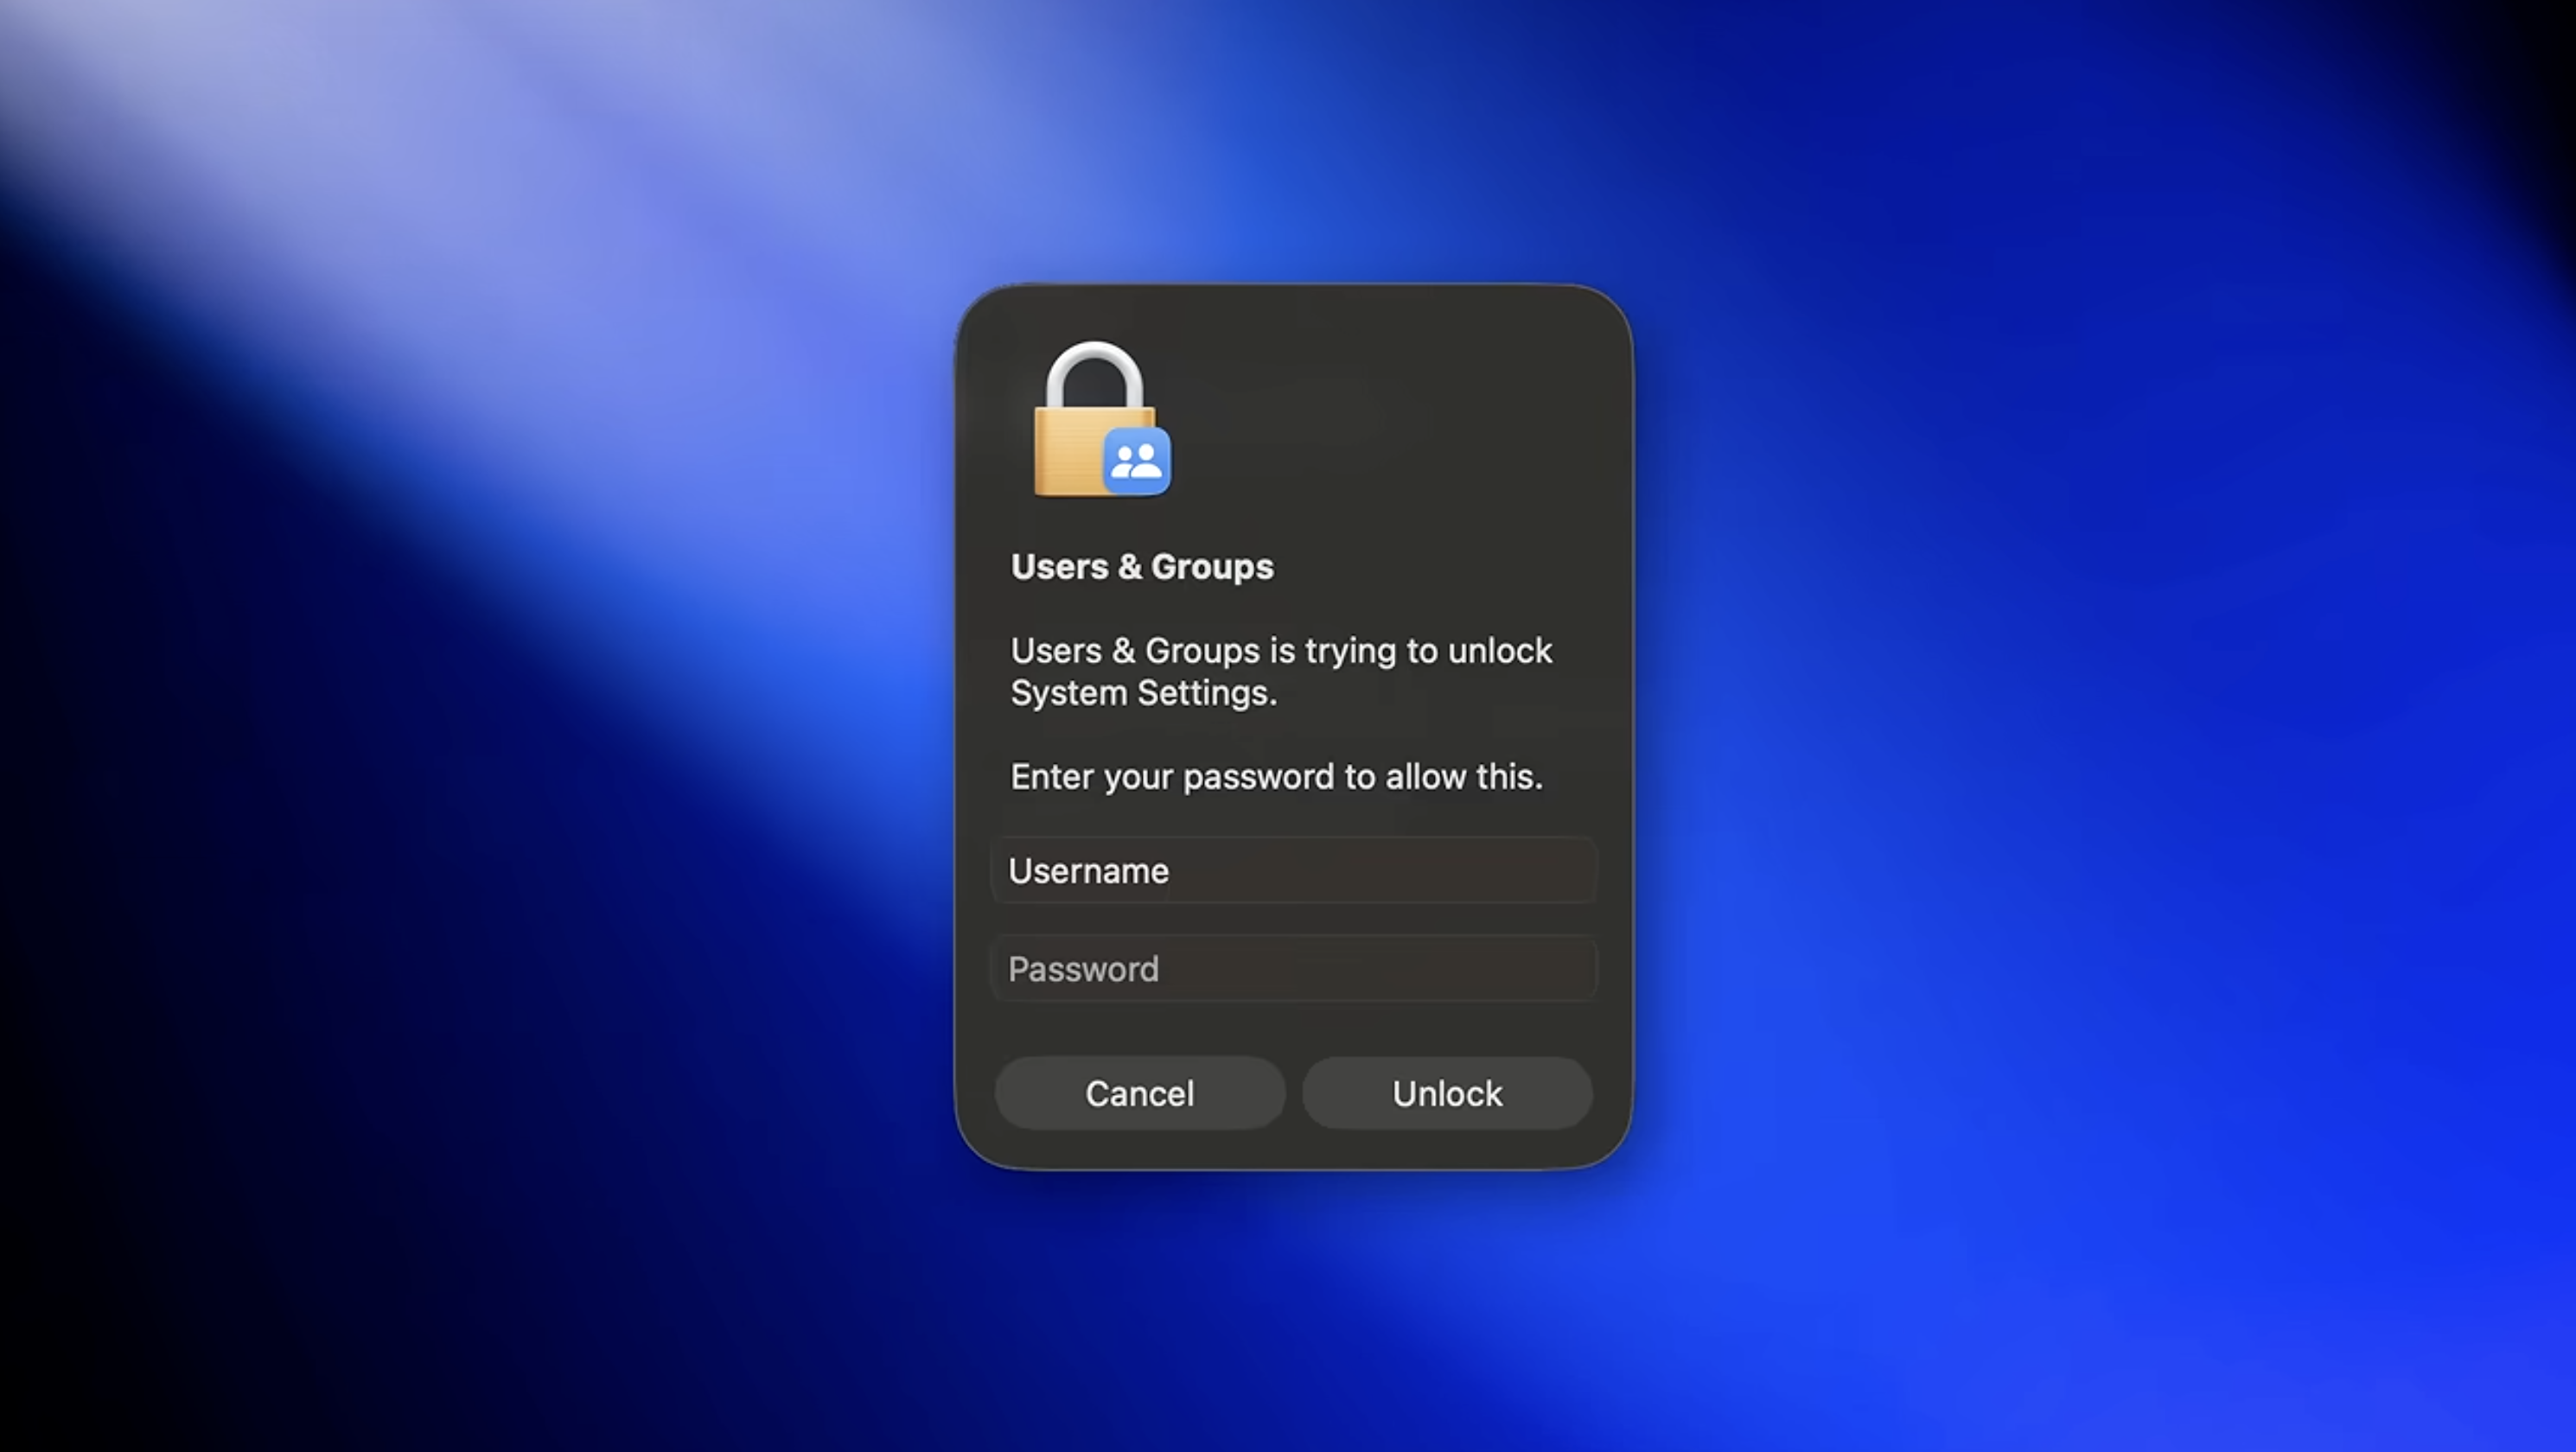
Оно не исчезнет, пока пользователь не введет правильный пароль (происходит проверка).
MacSync, появившийся на свет как клон AMOS, также обзавелся модулем бэкдора. В своем отчете за середину года лаборатория Moonlock Lab отлично это сформулировала, заявив, что модель 2026 года — это не стиллер, а резидентный имплант, который заодно занимается кражей.
Возможно, еще более интересным изменением является то, как именно они теперь маскируются.
Самая свежая версия MacSync фактически получает свои команды из публичного календаря iCloud, поэтому любой, кто следит за сетевым трафиком, видит лишь то, что Mac общается с Apple. CrashStealer, обнаруженный Jamf Threat Labs в июле, маскировался под собственный фреймворк отчетов о сбоях Apple внутри нотариально заверенного приложения, поэтому Gatekeeper просто пропустил его. Ни то, ни другое не является уязвимостью в macOS. Просто злоумышленники поняли, что самый простой способ обойти встроенные защитные механизмы Mac — притвориться чем-то доверенным от Apple.
Что вы можете сделать как пользователь или специалист
Обычным пользователям остается разве что обновляться до последних версий операционной системы. На сегодняшний день это означает iOS 27 или 26.7, а также macOS Golden Gate или Tahoe 26.7. Я также рекомендую отключить «Общий экран» (Screen Sharing), если вы им не пользуетесь. И главное правило: НИКОГДА не вставляйте в Терминал команды, полученные с веб-сайта или из всплывающего предупреждения.
Совет для тех, кто защищает парк компьютеров Mac: самый ценный признак обнаружения стиллера на данный момент — это запуск Терминала, Редактора скриптов (Script Editor) или osascript прямо из браузера. Сочетайте это с оповещениями об использовании curl или base64, перенаправляемых напрямую в оболочку, поскольку первый этап не записывается на диск. Если вы сканируете только файлы, уже слишком поздно.
По теме
- Security Bite: Последние 24 часа в Meta выдались «совсем не забавными»
- Security Bite: iOS 27 теперь позволяет приложениям спрашивать ваш iPhone, не пытаются ли вас обмануть мошенники
- Подкаст Security Bite: Что атаковало Mac в 2026 году, а также превью OBTS v9 (Часть 2)
- Security Bite: Загадочные изменения в программе выплаты вознаграждений за ошибки от Apple наконец-то обретают смысл
Security Bite — еженедельный глубокий обзор мира безопасности Apple от 9to5Mac. Каждую неделю Арин Вайчулис (Arin Waichulis) разбирает новые угрозы, проблемы конфиденциальности, уязвимости и многое другое, затрагивающее экосистему из более чем 2 миллиардов устройств. Каждую вторую неделю в подкасте Security Bite он встречается с экспертами отрасли, чтобы обсудить самые актуальные темы.