Заметки о безопасности: iOS 27 теперь позволяет приложениям проверять ваш iPhone на предмет мошенничества
Рубрика 9to5Mac Security Bite эксклюзивно предоставлена Mosyle, единственной универсальной платформой для Apple. Наша единственная задача — сделать устройства Apple готовыми к работе и защищенными на уровне предприятия. Наш уникальный комплексный подход к управлению и безопасности сочетает в себе передовые решения для Apple, обеспечивающие полностью автоматизированное усиление защиты и соблюдение требований (Hardening & Compliance), EDR нового поколения, Zero Trust на базе ИИ и эксклюзивное управление привилегиями вкупе с самым мощным и современным решением Apple MDM на рынке. В результате получается полностью автоматизированная универсальная платформа Apple, которой в настоящее время доверяют более 45 000 организаций, позволяющая легко и с минимальными затратами подготовить миллионы устройств Apple к работе. Запросите РАСШИРЕННЫЙ ПРОБНЫЙ ПЕРИОД уже сегодня и узнайте, почему Mosyle — это всё, что нужно для работы с Apple.
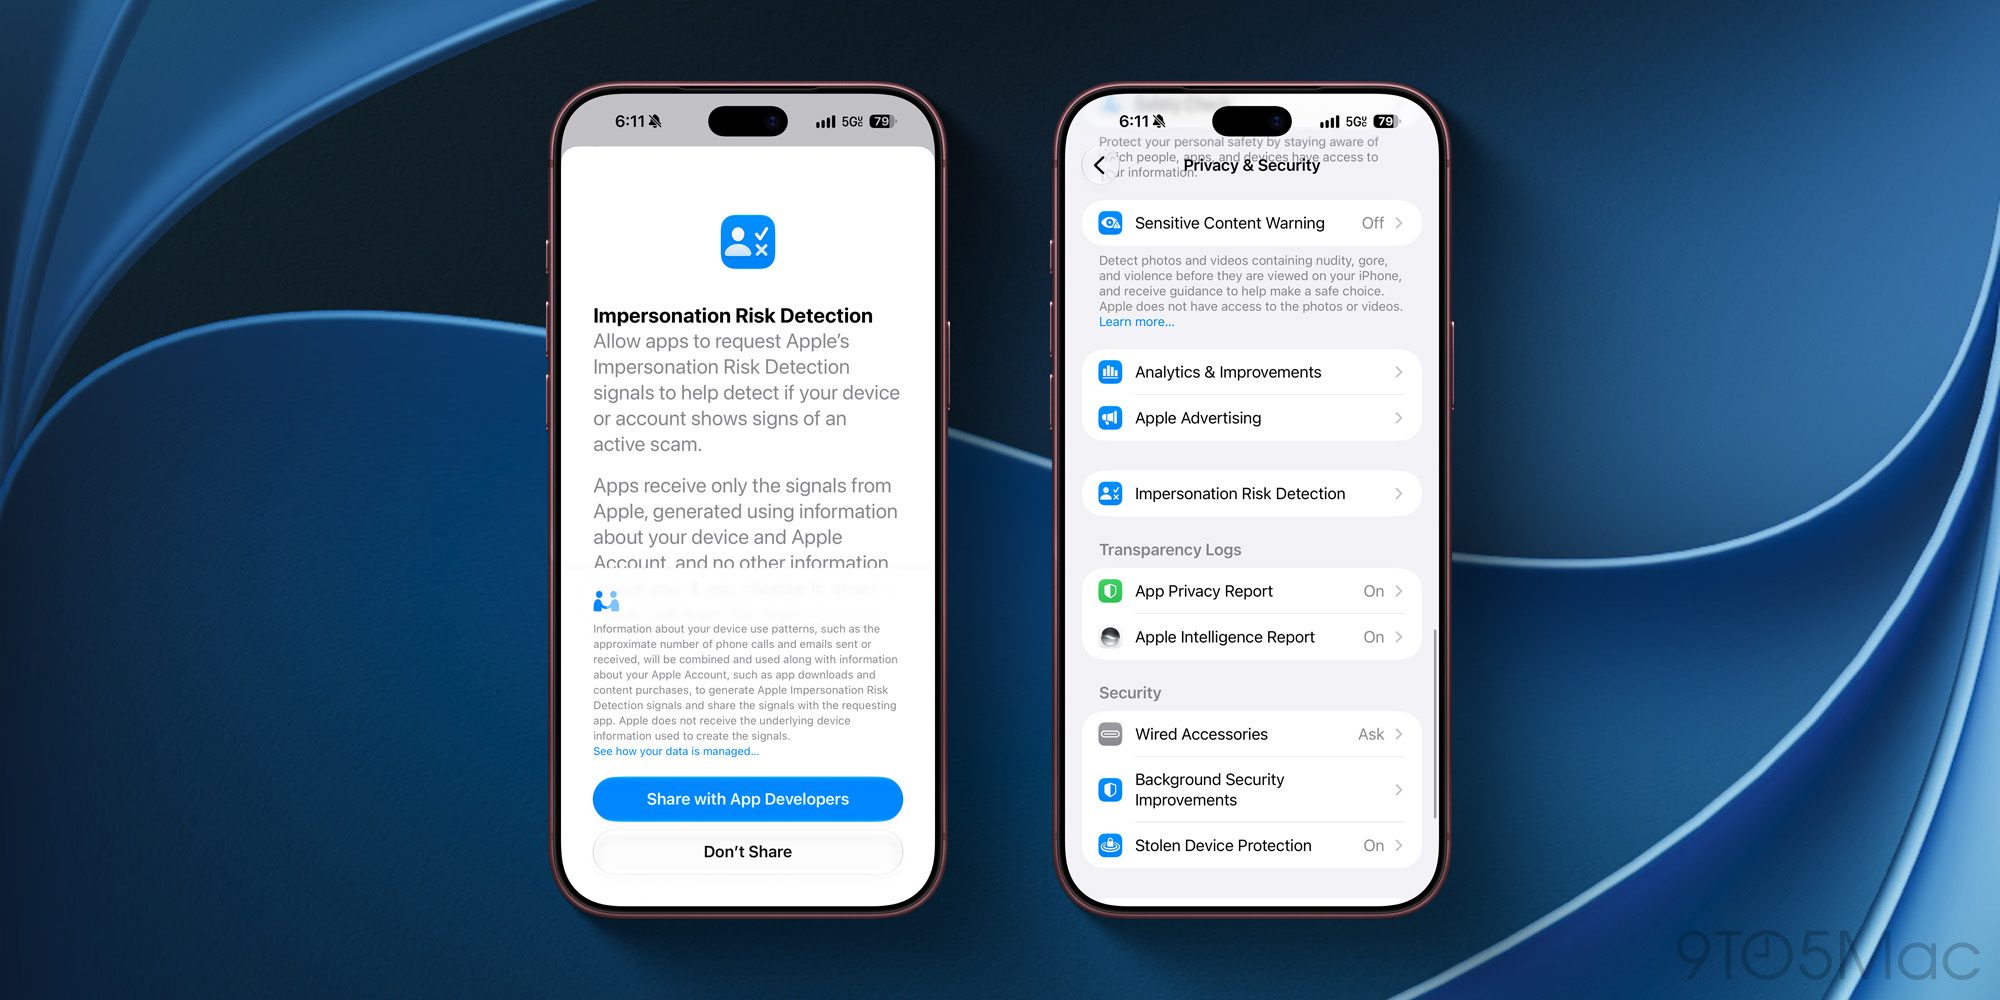
На прошлой неделе Apple официально выпустила iOS 27 для всех пользователей. Обновление содержит множество новых функций безопасности, что не может не радовать на фоне блеклой в этом плане iOS 26. Тем не менее, среди них есть одна особенная функция защиты от мошенников, затрагивающая сферы, которые Apple никогда ранее не исследовала, и которая в перспективе может принести огромную пользу пользователям. Функция называется «Обнаружение риска выдачи себя за другое лицо» (Impersonation Risk Detection).
В целом она предназначена для того, чтобы поймать пользователей прямо во время совершения мошеннических действий.
Существует множество различных сценариев, в которых эта функция может сработать, но один из наиболее вероятных — это когда злоумышленники выдают себя за отдел безопасности банка и убеждают пользователя перевести деньги на «безопасный счет» или сбросить пароль. Это как раз те ситуации, в которых такие функции безопасности, как Face ID и двухфакторная аутентификация, мало чем помогают.
Когда вы находитесь в поддерживаемом приложении (пока неясно, какие именно приложения предлагают такую поддержку, но вряд ли их много) и совершаете какое-либо действие, например отправляете платеж или меняете пароль учетной записи, приложение теперь может запросить у вашего iPhone оценку ситуации. iOS 27 при этом проанализирует шаблоны предыдущих взаимодействий, время, контекст и даже базовые данные датчиков, чтобы определить, являются ли предпринятые действия легитимными.
По заявлению Apple, функция Impersonation Risk Detection не анализирует содержимое в «Фото», «Сообщениях» или «Почте» для поиска контекста. Функция не изучает сам момент взлома. Единственное, что получает приложение — это одно из трех слов: «Неизвестно» (Unknown), «Средний» (Medium) или «Высокий» (High). Статус «Неизвестно» означает, что никаких тревожных сигналов зафиксировано не было, и Apple особо подчеркивает, что это не является гарантией вашей безопасности.
Важно отметить, что при появлении среднего или высокого уровня риска iOS не блокирует денежный перевод или изменение пароля. Система даже не выводит предупреждение на экраны. Apple передает приложению уровень риска и оставляет на усмотрение разработчика дальнейшие действия. Это может быть повторная верификация личности пользователя или введение определенной задержки перед тем, как пользователь сможет изменить критически важные настройки.
Apple также заявляет, что не контролирует и не определяет, как именно приложение поступает с полученным сигналом риска, поэтому одно приложение может реагировать на средний уровень риска иначе, чем другое.
Пользователи также могут отслеживать работу этой функции в настройках в разделе недавней активности. Там отображается, какие приложения запрашивали оценку рисков и какое действие ее спровоцировало. Оттуда же пользователи могут отозвать доступ для каждого конкретного приложения.
А теперь о серьезном недостатке, который Apple могла бы легко исправить.
Если вы читаете эту статью, вам, вероятно, стоит включить эту функцию, хотя особой необходимости в этом нет. Моя претензия заключается в том, что Apple отключила функцию по умолчанию — она спрятана примерно на четвертом уровне вложенности в разделе «Конфиденциальность и безопасность» в настройках iOS 27, за тумблером с надписью «Поделиться с разработчиками приложений» (Share with App Developers), что звучит как то, чего хочется избежать. Проще говоря, любой, кто найдет этот тумблер, скорее всего, в нем не нуждался. А те, кому эта функция действительно нужна, никогда ее не станут искать.
Она должна быть включена по умолчанию.
Тем не менее, стоит отдать должное Apple за реализацию 24-часовой задержки перед отключением этой функции. Если мошенник уговаривает жертву отключить функцию «Обнаружение риска выдачи себя за другое лицо» прямо во время телефонного звонка, ему придется подождать как минимум сутки. Это примерно та же логика, которая заложена в задержку безопасности функции защиты украденного устройства (Stolen Device Protection).
Вы можете включить ее по пути: «Настройки» > «Конфиденциальность и безопасность» > «Обнаружение риска выдачи себя за другое лицо» > «Поделиться с разработчиками приложений».
Что вы думаете об этой новой функции безопасности в iOS 27? Окажется ли она такой полезной в будущем, как мне кажется? Поделитесь своим мнением в комментариях.
Security Bite — это еженедельный глубокий обзор мира безопасности Apple от 9to5Mac. Каждую неделю Арин Вайчулис разбирает новые угрозы, проблемы конфиденциальности, уязвимости и многое другое, затрагивающее экосистему из более чем 2 миллиардов устройств. Каждые две недели в подкасте Security Bite он встречается с экспертами отрасли, чтобы обсудить самые актуальные темы.
Follow Arin: Twitter/X,LinkedIn, Threads