Поддельная страница предзаказа iPhone Duo может украсть данные криптокошелька и не только
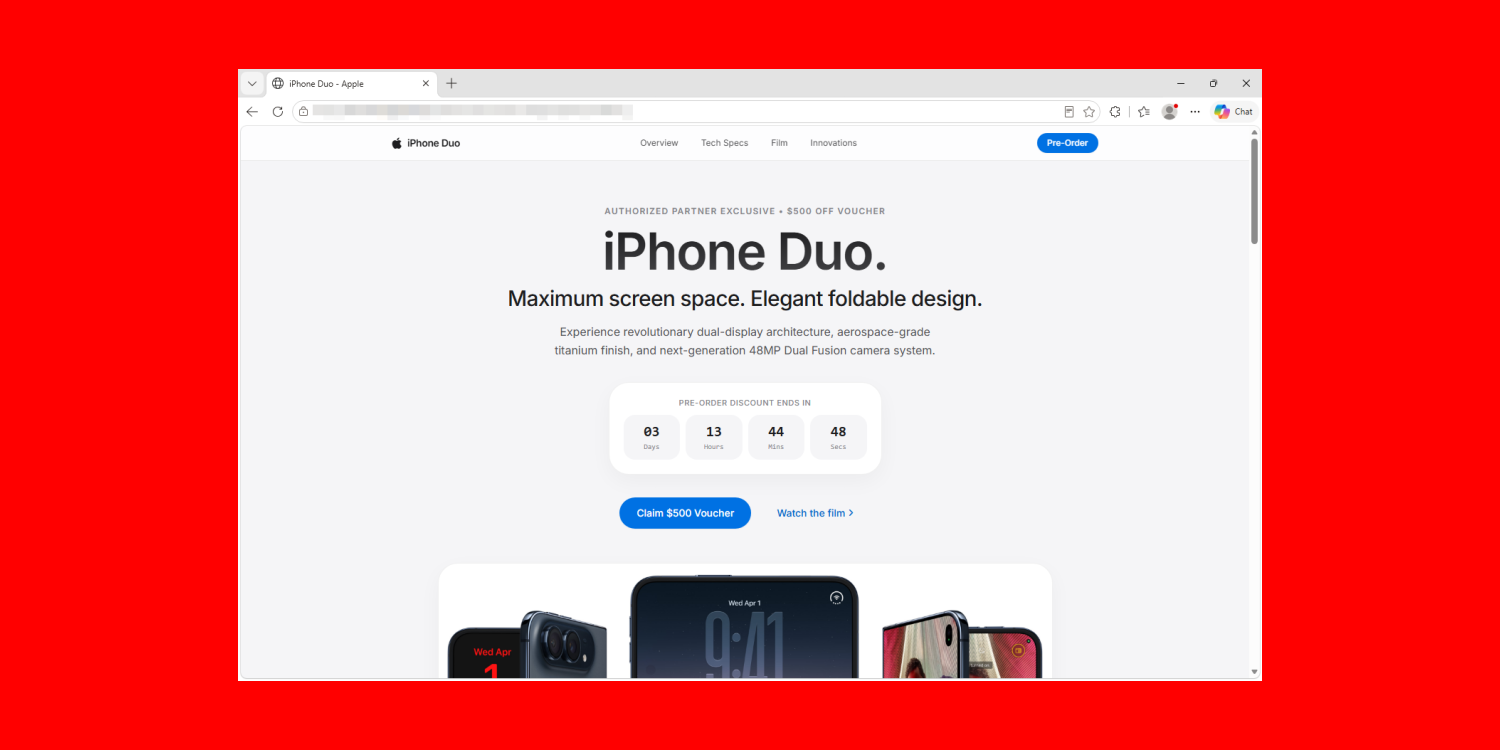
Предзаказы на iPhone Duo начнут принимать в пятницу, 16 октября, однако мошенники пытаются обманом заманить людей на поддельный сайт, чтобы те оформили заказ уже сейчас.
Сайт с вредоносным ПО убедительно копирует настоящий и обещает купон на скидку в 500 долларов как «эксклюзивное предложение авторизованного партнёра» …
Исследователи кибербезопасности из Malwarebytes утверждают, что на странице используется цепочка эксплойтов DarkSword, которая работает на некоторых старых iPhone без установленных обновлений безопасности. Ничего делать не нужно — для запуска атаки достаточно просто открыть страницу.
За дизайном в стиле Apple и купоном на 500 долларов скрывается цепочка эксплойтов DarkSword, попавшая в открытый доступ. С её помощью пытаются взломать уязвимые iPhone. Если попытка увенчается успехом, отдельный вредоносный модуль попробует похитить сохранённые учётные данные, информацию о криптовалютных кошельках и заметки. Не нужно заполнять форму, нажимать кнопку загрузки или что-либо подтверждать. Достаточно открыть страницу, чтобы атака началась.
В случае успеха злоумышленники собирают сведения об идентификаторе и состоянии устройства, а также пытаются получить список установленных приложений и содержимое Apple Notes. После этого они переключаются на криптовалютные кошельки.
Код ищет криптовалютные кошельки, в том числе MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus и Tonkeeper. Кроме того, он пытается извлечь сохранённые учётные данные из связки ключей телефона. Если обнаруживается целевой кошелёк и первые попытки обмена данными с сервером проходят успешно, вредоносная программа пытается отправить файлы кошелька, извлечённые данные из связки ключей и миниатюры фотографий. Утечка файлов кошелька или учётных данных может подвергнуть риску ваши средства.
Затем вредоносная программа пытается получить доступ к сообщениям, контактам, истории звонков, голосовой почте, электронной почте, событиям календаря и кэшированным данным о местоположении. Также модуль может связаться со своим сервером, чтобы получить дальнейшие инструкции.
О цепочке эксплойтов сообщила Google ещё в марте, а позднее в том же месяце Apple выпустила исправление.
Мнение 9to5Mac
Чтобы защитить себя, следуйте обычным рекомендациям. Не переходите по ссылкам, которые вам присылают, если вы не доверяете отправителю и не ждёте от него ссылки. Всегда устанавливайте обновления iOS сразу после их выхода.
- Чехлы для iPhone 18 Pro и iPhone 18 Pro Max
- Плетёные кабели Beats USB-C
- Сертифицированные восстановленные устройства Apple со скидкой 15% на apple.com
- AirPods Pro 3 со скидкой
- Беспроводной адаптер CarPlay
- Чехол для AirTag с батареей на 10 лет
- Logitech MX Master 4 для Mac
Скриншот: Malwarebytes